automation-de.com
18
'26
Written on Modified on
Entwicklung von Bildverarbeitungsanwendungen mit verschlüsselter Architektur
MVTec Software hat ein aktualisiertes Bildverarbeitungs-Framework vorgestellt, das darauf ausgelegt ist, vernetzte Kommunikationsprozesse abzusichern und die Bereitstellung industrieller Prozesse in Fertigungsumgebungen zu optimieren.
www.mvtec.com
MVTec Software GmbH hat die Veröffentlichung der Version 26.10 ihres Bildverarbeitungs-Frameworks für den 15. Oktober 2026 angekündigt. Diese bietet Fertigungslinien, automatisierten Prüfzellen und Systemintegrationsprojekten eine Secure-by-Default-Architektur sowie eine verbesserte Tool-Modularität. Die Software erleichtert die Konfiguration und Bereitstellung industrieller Bildverarbeitungsroutinen ohne individuellen Programmieraufwand und begegnet damit kritischen Sicherheits- und Wartungsherausforderungen in vernetzten Fabrikinfrastrukturen.
Industrielle Cybersicherheit und verschlüsselte Protokollintegration
Automatisierte Produktionsnetzwerke erfordern strenge Zugriffskontrollen, um Sicherheitsrisiken in Systemen auf Hallenebene zu minimieren. Die überarbeitete Kommunikationsinfrastruktur beinhaltet ein Secure-by-Default-Modell, bei dem Remote-Schnittstellen nach der Installation standardmäßig deaktiviert sind. Eine externe Datenübertragung erfordert eine administrative Autorisierung, die durch kryptografische Transport-Layer-Security-Protokolle (TLS) abgesichert ist.
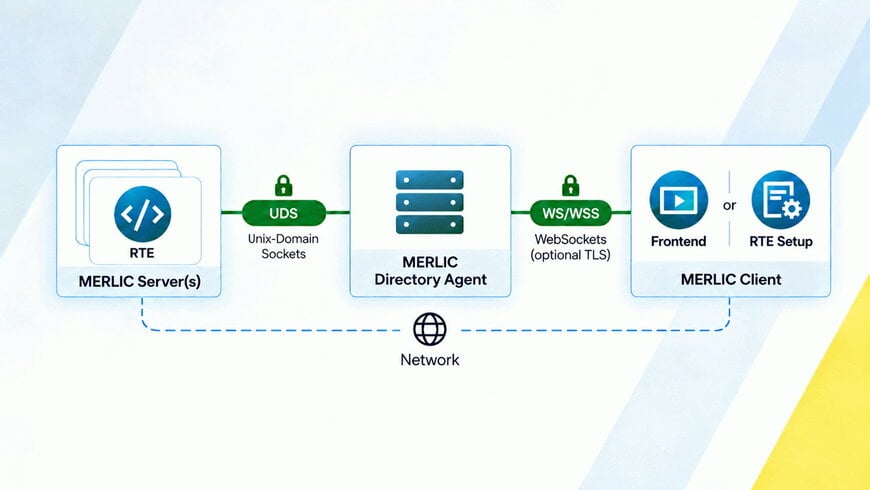
Das Framework stellt Remote-Schnittstellen auf WebSockets um, wodurch mehrere Systemprozesse und separate Instanzen denselben TCP-Port über gezielte Endpunkte gemeinsam nutzen können. Dies minimiert offene Firewall-Ports im Betrieb und standardisiert die Identifizierung von Zielsystemen. Die lokale, interne Kommunikation erfolgt über Unix-Domain-Sockets (UDS), wodurch der Protokoll-Overhead des Netzwerk-Stacks sowie Port-Engpässe umgangen werden, während die Zugriffskontrolle über native Dateiberechtigungen des Betriebssystems durchgesetzt wird.
Komponentenüberprüfung und Schwachstellenmanagement
Die Integration in unternehmensweite Sicherheits-Workflows wird durch maschinenlesbare Software-Stücklisten (Software Bills of Materials, SBOM) im standardisierten SPDX-Format unterstützt. Diese Bestandsaufnahmen decken den Großteil der bereitgestellten Softwarekomponenten ab und legen Abhängigkeitsbäume, Herkunft, Revisionsstände sowie Lizenzparameter offen. Sicherheitsteams können diese Datensätze mit Registern bekannter Schwachstellen (Common Vulnerabilities and Exposures, CVE) abgleichen, um den Patch-Status zu überprüfen und automatisierte industrielle Konformitätsprüfungen durchzuführen.
Verwaltung paralleler Instanzen und Optimierungen der Benutzeroberfläche
Fertigungshardware, auf der parallele Bildverarbeitungsprüfungen ausgeführt werden, profitiert von einer besseren Übersicht durch eine neu gestaltete Konfigurationsoberfläche in den Werkzeugen Frontend und RTE Setup. Administratoren können gezielte Software-Instanzen auf Host-Plattformen auswählen, aktive Verfügbarkeitsindikatoren einsehen und Sicherheitskonfigurationen in Echtzeit vor dem Verbindungsaufbau bewerten.
Entwicklungsabläufe innerhalb der Anwendungserstellung umfassen nun eine separate Tab-Darstellung für gruppierte Werkzeugverbünde, wodurch die enthaltenen Parameter direkt zugänglich sind. Über Schnittstellenkonfigurationen auf Gruppenebene können Parameter und Ausgaben an Visualisierungs-Widgets im Frontend angebunden werden, ohne die Gruppenstruktur aufzulösen. Parallel dazu ermöglicht das Rezeptmanagement den direkten Import von Bildverarbeitungskonfigurationen als virtuelle Rezepte, was den Implementierungsaufwand verringert. Parametereinblendungen für ausgewählte Bildbereiche (Regions of Interest, ROI) zeigen Maße, kartesische Koordinaten, Winkel sowie radiale Messwerte bei der Auswahl direkt an.
Zusätzlicher Kontext
Dieser Abschnitt beschreibt technische Spezifikationen und Wettbewerbs-Benchmarking, die in der ursprünglichen Produktankündigung nicht enthalten waren.
Industrielle No-Code- und Low-Code-Bildverarbeitungsplattformen wägen regelmäßig die Abstraktion für den Bediener gegen die Einhaltung unternehmensweiter Netzwerkvorgaben ab. MERLIC 26.10 steht in direktem Wettbewerb mit Plattformen wie Cognex In-Sight Explorer und Zebra Aurora Design Assistant (ehemals Matrox Design Assistant). Während herkömmliche Plattformen auf proprietäre Anwendungsprotokolle oder industrielle Feldbus-Gateways (wie PROFINET oder EtherNet/IP) setzen, die stark auf externe Netzwerksegmentierung angewiesen sind, nähert die Umstellung von MERLIC auf TLS-gesicherte WebSockets über einheitliche Ports die Bildverarbeitungsausführung modernen Microservice-Modellen des industriellen Internets der Dinge (IIoT) an. Darüber hinaus schafft die Bereitstellung SPDX-konformer SBOM-Dateien messbare Konformität mit den Anforderungen der IEC 62443-4-1 für einen sicheren Entwicklungslebenszyklus – ein aufstrebender Standard, bei dem ältere Bildverarbeitungsplattformen häufig an Transparenz hinsichtlich Drittanbieter-Bibliotheken und Laufzeitabhängigkeiten sparen.
Herausgegeben von Evgeny Churilov, Induportals Media – Angepasst durch KI.
www.mvtec.com
Fordern Sie weitere Informationen an…
